Bảo mật cổng trên switch Ruijie: DHCP Snooping, chống giả mạo ARP, IP Source Guard, 802.1X
Một router lạ cấp địa chỉ IP cho máy trong mạng, một máy trạm tự đặt IP riêng hoặc trả lời ARP giả làm gateway, hay cấu hình sai làm bão gói tin tràn khắp mạng LAN: tài liệu cấu hình của Ruijie nêu đúng những tình huống này khi giải thích các lớp bảo mật cổng trên switch. Datasheet từng mã cho biết dòng nào có lớp nào, còn hướng dẫn cấu hình chính thức mô tả cách bật: RG-ES2 bản 1.0(1)B1P35 cho dòng ES2xx (10 mã trên web có trong bảng phần cứng, trừ ES206MG-P và ES209MG-P), ReyeeOS 2.248 cho dòng NBS và ReyeeOS 2.239 dùng chung cho NBS và NIS. Bài đi theo thứ tự: DHCP Snooping trước vì IP Source Guard dùng dữ liệu của nó, tiếp theo là chống giả mạo ARP, khống chế bão, cô lập cổng, cuối cùng là xác thực 802.1X và ACL.
Dòng switch Ruijie nào có lớp bảo mật nào?
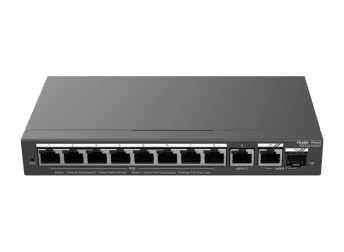
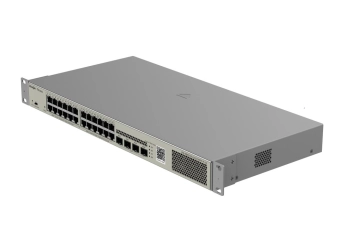
Bảng chép các dòng "DHCP snooping", "Broadcast/Multicast/Unknown unicast storm control", "Port isolation", "IP source guard", "IP-MAC-port binding", "ARP anti-spoofing", "802.1X authentication", "RADIUS" và "Standard ACL" trong datasheet các mã đang có trên web.
| Dòng switch | DHCP Snooping | Khống chế bão (3 loại) | Cô lập cổng | IP Source Guard, IP-MAC-cổng | Chống giả mạo ARP | 802.1X + RADIUS | ACL |
|---|---|---|---|---|---|---|---|
| RG-ES2xx (12 mã) | Có | Có | Có | Không ghi | Không | Không | Không |
| RG-NIS2100 | Có | Có | Có | Không ghi | Không | Không | Không |
| RG-NBS3100 | Có | Có | Có | Có | Có | Có | Có |
| RG-NBS3200, NBS3300 | Có | Có | Có | Có | Có | Có | Có |
| RG-NBS5100, NBS5200 | Có | Có | Có | Có | Có | Có | Có |
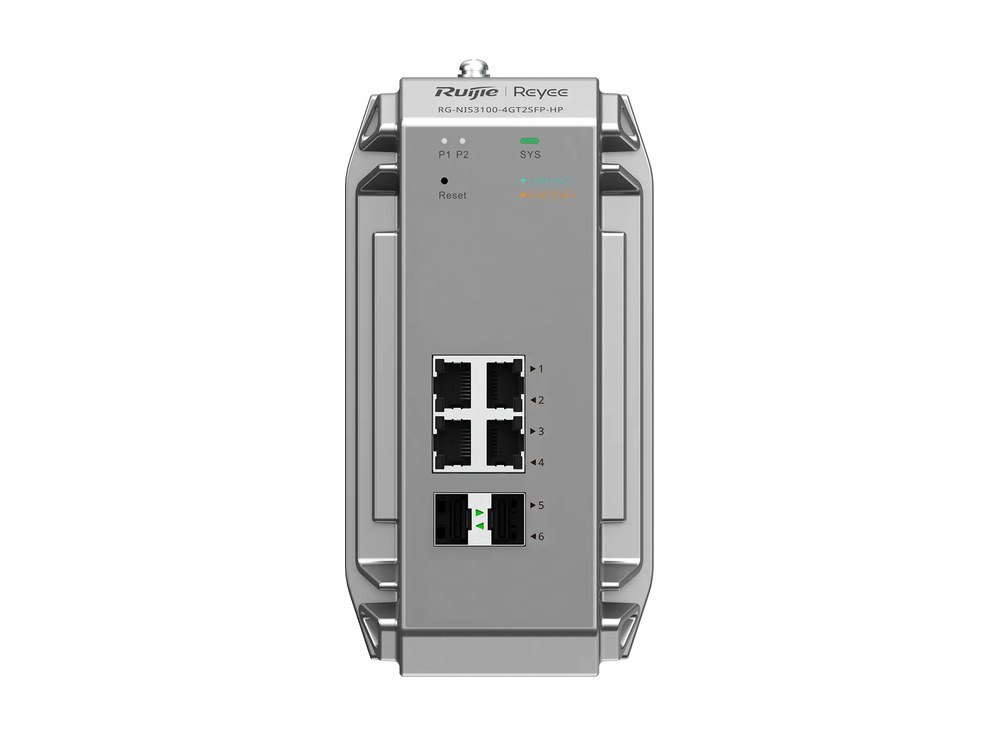
| RG-NIS3100 | Có | Có | Có | Có | Có | Có | Có |
Mọi dòng trong bảng đều ghi thêm "CPU Protection Policy: Yes" (chính sách bảo vệ CPU). Dòng RG-S2915-L dùng datasheet chung của series, liệt kê DHCP snooping, IP Source Guard, xác thực 802.1x theo cổng và theo MAC, RADIUS và TACACS+, xác thực Web, các loại ACL IP/MAC/IPv6, cùng cơ chế CPP bảo vệ CPU và NFPP giới hạn tốc độ gói ARP, yêu cầu ICMP, yêu cầu DHCP mà người dùng gửi vào mạng. Datasheet cũng cho biết số mục ACL (ACE) chiều vào của mỗi cổng: 1.200 ở bốn mã RG-NBS3100 8 và 24 cổng cùng ba mã RG-NIS3100, 1.900 ở RG-NBS3100-48GT4SFP-P và các dòng NBS3200, NBS3300, NBS5100, NBS5200; chiều ra là 0.
DHCP Snooping: chỉ cổng tin cậy mới được cấp địa chỉ
DHCP Snooping cho switch "nghe" gói DHCP trao đổi giữa máy trạm và máy chủ để ghi nhận, theo dõi việc dùng địa chỉ IP và lọc gói DHCP không hợp lệ ở cả hai chiều. Khi bật, yêu cầu của máy trạm chỉ được chuyển tới cổng tin cậy (trusted port), và gói trả lời từ máy chủ DHCP chỉ được chuyển tiếp nếu đến từ cổng tin cậy. Thường thì cổng uplink nối về máy chủ DHCP được đặt làm cổng tin cậy. Bảng ghi nhận do DHCP Snooping tạo ra còn là nguồn dữ liệu cho IP Source Guard ở phần sau.
- RG-NBS, RG-NIS: Local Device > Security > DHCP Snooping, bật chức năng, chọn cổng tin cậy trên sơ đồ cổng, Save. Mục Option 82 khi bật sẽ chèn thông tin Option 82 vào gói yêu cầu DHCP, giúp máy chủ DHCP tăng bảo mật và tối ưu chính sách cấp địa chỉ.
- Bật cho cả mạng: Network > DHCP Snooping, bấm Enable, chọn switch trên sơ đồ theo chế độ khuyến nghị (tự chọn mọi switch) hoặc tự chọn, rồi Deliver Config; tắt toàn bộ bằng một lần bấm. Hãng giải thích mục đích: máy trong mạng chỉ nhận thông số mạng từ máy chủ DHCP nằm trong phạm vi kiểm soát, tránh nhận địa chỉ từ router lạ.
- RG-ES2xx: Switch Settings > DHCP Snooping Settings, bật, chọn cổng tin cậy, Save.
Tài liệu thử nghiệm switch Reyee tiếng Việt của hãng có một ví dụ dễ hiểu: bật DHCP Snooping mà chưa đặt cổng tin cậy thì máy trạm không lấy được địa chỉ IP; đặt cổng nối máy chủ DHCP thành cổng tin cậy thì máy trạm nhận IP bình thường. Riêng ES2xx còn có cảnh báo nhiều máy chủ DHCP (Multi-DHCP Alarming) trên trang chủ: khi mạng LAN có nhiều máy chủ DHCP, mục Device Info hiện cảnh báo xung đột kèm VLAN, cổng, IP và MAC của máy chủ DHCP; cảnh báo này chỉ chạy khi switch nhận IP động.
IP Source Guard và IP-MAC Binding: chỉ cho địa chỉ hợp lệ đi qua
IP Source Guard kiểm tra gói IP đến từ các cổng không tin cậy của DHCP Snooping, so với danh sách ràng buộc theo một trong hai luật: chỉ địa chỉ IP, hoặc IP cộng MAC. Gói không khớp bị lọc, nhờ đó người dùng không tự đặt IP riêng hay giả mạo gói IP được. Danh sách ràng buộc lấy từ cơ sở dữ liệu học được của DHCP Snooping, vì vậy hãng yêu cầu bật IP Source Guard cùng DHCP Snooping, nếu không việc chuyển tiếp gói IP có thể bị ảnh hưởng.
- Bật cho từng cổng: Local Device > Security > IP Source Guard > Basic Settings, Edit cổng, chọn Enabled và luật so khớp.
- Không bật được trên cổng tin cậy của DHCP Snooping; chỉ bật được trên giao diện lớp 2.
- Mục Excluded VLAN cho chỉ định VLAN không bị kiểm tra trên một cổng đã bật IP Source Guard; tắt IP Source Guard thì các VLAN loại trừ tự bị xoá.
Với IP-MAC Binding, người quản trị tự nhập cặp địa chỉ: Local Device > Security > IP-MAC Binding, bấm Add, chọn cổng, nhập IP và MAC (ít nhất một trong hai). Switch kiểm tra IP nguồn và MAC nguồn của gói IP trên cổng đó và lọc gói không khớp. Tài liệu ghi IP-MAC Binding có hiệu lực trước ACL và ngang quyền với IP Source Guard: gói khớp một trong hai cấu hình là được đi qua.
Chống giả mạo ARP nhắm vào gateway
Chức năng Anti-ARP Spoofing trên NBS và NIS kiểm tra gói ARP đi qua cổng truy cập: nếu địa chỉ IP nguồn của gói là IP của gateway thì gói bị loại, để máy trạm không nhận trả lời ARP sai. Kết quả là chỉ thiết bị phía trên mới gửi được gói ARP mang IP gateway, còn gói trả lời ARP của máy trạm giả làm gateway bị lọc bỏ. Cách bật: bấm Add, chọn cổng, nhập IP gateway, OK; xoá một hoặc nhiều mục để tắt. Hãng ghi chức năng này thường bật trên các cổng đường xuống. Theo datasheet, RG-ES2xx và RG-NIS2100 không có ARP anti-spoofing.
Khống chế bão gói tin (Storm Control)
Bão LAN là khi lưu lượng quảng bá, multicast hoặc unicast chưa biết đích quá nhiều làm mạng chậm, gói tin dễ quá thời gian chờ. Khống chế bão đặt ngưỡng riêng cho từng loại trên từng cổng; vượt ngưỡng thì switch chỉ chuyển phần trong ngưỡng và bỏ phần thừa cho tới khi tốc độ giảm lại.
- RG-NBS, RG-NIS: Local Device > Security > Storm Control, Batch Edit, chọn kiểu cấu hình, cổng và nhập ngưỡng cho broadcast, unknown multicast, unknown unicast. Có hai kiểu ngưỡng: theo số gói mỗi giây hoặc theo kilobyte mỗi giây.
- RG-ES2xx: QoS Settings > Storm Control, chọn loại, cổng, trạng thái và nhập ngưỡng, Save; khi tắt, cột trạng thái hiện Disabled.
Trong tài liệu thử nghiệm của hãng, một máy tính nối cổng Gi2 phát bão quảng bá giả lập và switch giữ được lưu lượng trong ngưỡng đã đặt cho cổng đó. Các cơ chế phát hiện và chặn vòng lặp có ở bài chống vòng lặp STP, RLDP, ERPS.
Cô lập cổng: Port Protection trên NBS, Port Isolation trên ES2xx
Trên NBS và NIS, Port Protection (Local Device > Security > Port Protection, mặc định tắt) biến các cổng được chọn thành cổng bảo vệ: chúng không liên lạc với nhau, người dùng trên các cổng này bị cách ly lớp 2, nhưng vẫn liên lạc được với cổng không bảo vệ. Tài liệu thử nghiệm của hãng minh hoạ: bật bảo vệ trên cổng Gi1 và Gi2 thì máy PC1 ở Gi1 ping máy PC2 ở Gi2 không được, còn ping máy PC3 ở cổng khác vẫn thông.
Trên ES2xx, Port Isolation nằm ở Switch Settings > Port Isolation, mặc định tắt; bật lên thì các cổng đường xuống cách ly với nhau nhưng vẫn liên lạc với cổng uplink. Số cổng uplink, downlink khác nhau theo từng mã. Tài liệu còn ghi: thiết bị có công tắc DIP trên mặt máy cũng bật được cô lập cổng, cấu hình áp dụng sau cùng sẽ có hiệu lực. Cô lập bằng công tắc trên switch không quản lý có ở bài công tắc DIP Isolation.
Xác thực 802.1X với máy chủ RADIUS
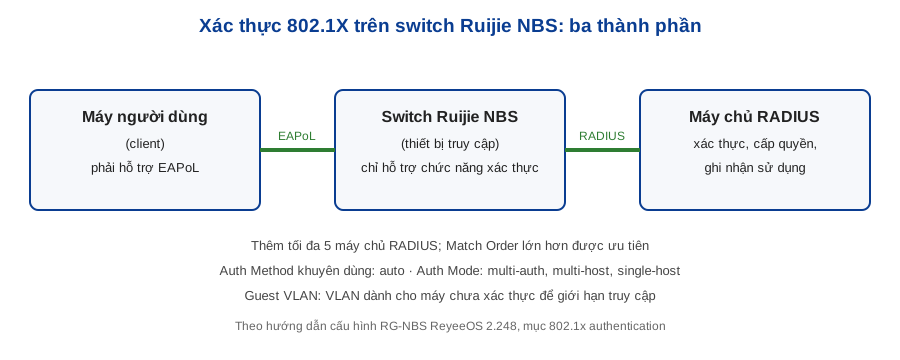
IEEE 802.1X (Port-Based Network Access Control) là chuẩn kiểm soát truy cập theo cổng; tài liệu giải thích rằng nếu không có nó, người dùng chỉ cần cắm vào thiết bị mạng là dùng được tài nguyên mà không qua xác thực, cấp quyền. Hệ thống gồm ba thành phần: máy người dùng (phải hỗ trợ EAPoL), thiết bị truy cập là switch, và máy chủ xác thực, thường là RADIUS, đảm nhận xác thực, cấp quyền và ghi nhận sử dụng (AAA). Tài liệu ghi switch RG-NBS chỉ hỗ trợ chức năng xác thực (Authentication) trong ba chức năng AAA.
- Chuẩn bị theo yêu cầu của hãng: máy chủ RADIUS đã dựng và có tài khoản người dùng, tắt tường lửa để gói xác thực không bị chặn, khai báo IP tin cậy trên RADIUS, switch và RADIUS thông nhau, đã biết IP của cả hai.
- Local Device > Security > 802.1x Authentication > Auth Config: bật Global 802.1x. Mục Advanced Settings có Server Escape (cho mọi người dùng ra mạng khi phát hiện mất kết nối máy chủ), Re-authentication, Guest VLAN, số lần gửi lại EAP-Request 1–10, Quiet Period 0–65535 giây cùng các thời gian chờ.
- Thêm máy chủ: tên nhóm, IP máy chủ, cổng xác thực, cổng accounting, mật khẩu chia sẻ, thứ tự ưu tiên; tối đa 5 máy chủ RADIUS, Match Order lớn hơn được ưu tiên.
- Áp cho cổng: Auth Method gồm disable, force-auth, force-unauth, auto (hãng khuyên chọn auto); Auth Mode gồm multi-auth (mỗi máy xác thực riêng), multi-host (một máy qua là các máy sau dùng chung) và single-host (mỗi cổng một máy); Guest VLAN cho máy xác thực thất bại. Giới hạn số người dùng mỗi cổng: 1–256 với dòng NBS3100, 1–1000 với các dòng khác.
Danh sách người dùng đã xác thực xem ở trang 802.1x Authentication; chọn một hoặc nhiều người dùng rồi bấm Offline để ngắt. Theo datasheet, 802.1X và RADIUS có ở các dòng NBS và RG-NIS3100, không có ở RG-ES2xx và RG-NIS2100.
ACL: lọc gói theo MAC hoặc IP ở chiều vào
ACL (danh sách kiểm soát truy cập) là tập luật cho phép hoặc chặn gói tin, gắn vào cổng để kiểm soát lưu lượng. Tạo ở Local Device > Security > ACL > ACL List: bấm Add, chọn kiểu theo MAC (gói lớp 2) hoặc theo IP (gói IPv4), đặt tên; mở Details để thêm luật Allow hoặc Block với các trường giao thức IP, IP nguồn/đích, EtherType, MAC nguồn/đích; thứ tự luật quyết định thứ tự so khớp và cuối mỗi ACL luôn có một luật ẩn chặn tất cả. Hiện ACL chỉ áp được ở chiều vào của cổng, khớp với datasheet ghi số mục chiều ra là 0; ACL đang gắn vào cổng thì phải Unbind trước mới sửa hoặc xoá được.
Các lớp bảo vệ trên đều bật trong giao diện eWeb, xem cách đăng nhập ở bài đăng nhập switch Ruijie Reyee lần đầu. So sánh tính năng giữa các dòng có ở bài switch Ruijie Layer 2, Layer 2+ và Layer 3; danh sách mã theo nhóm: switch Ruijie Layer 2, switch Ruijie Layer 3, switch Ruijie công nghiệp thuộc Thiết bị mạng Ruijie.




Thietbimang.com nhà phân phối thiết bị mạng chính hãng, uy tín tại Việt Nam. Sản phẩm được chúng tôi phân phối là sản phẩm chính hãng, có đầy đủ giấy tờ CO,CQ từ hãng tại Viêt Nam cấp. Vui lòng liên hệ trực tiếp với chúng tôi nếu bạn cần trợ giúp thông tin về sản phẩm Thiết bị mạng Cisco, Juniper, Thiết bị quang chính hãng


Câu hỏi thường gặp
↑