Hướng dẫn các bước cấu hình trên firewall juniper cho phép người dùng truy cập internet

Hướng dẫn các bước cấu hình trên Firewall Juniper cho phép người dùng truy cập internet

Bài viết hướng dẫn cấu hình trên firewall juniper cho phép người dùng truy cập internet. Cấu hình tường lửa Juniper SRX320 cho người dùng truy cập internet và không cho truy cập internet

Overview

Bài viết này sẽ hướng dẫn các bước cấu hình trên firewall juniper SRX320 để người dùng trong nội bộ có thể truy cập internet.

1.Sơ đồ mạng
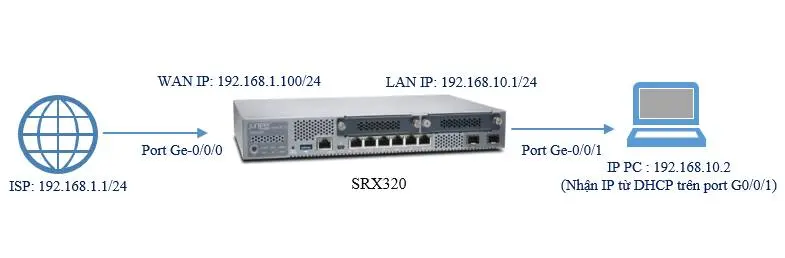
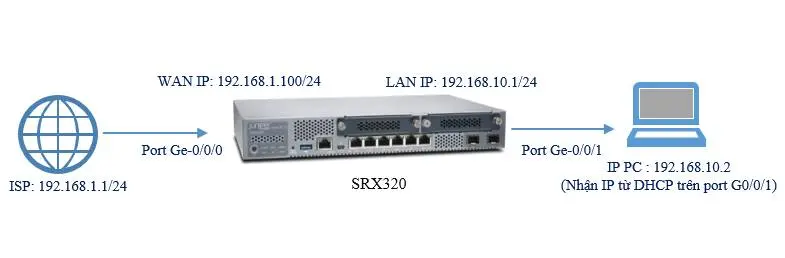
Như sơ đồ, thiết bị tường lửa Juniper SRX320 sẽ được kết nối internet ở port ge-0/0/0 với IP tĩnh là 192.168.1.100/24 và trỏ về gateway là địa chỉ của nhà mạng 192.168.1.1/24.

Như sơ đồ, thiết bị tường lửa Juniper SRX320 sẽ được kết nối internet ở port ge-0/0/0 với IP tĩnh là 192.168.1.100/24 và trỏ về gateway là địa chỉ của nhà mạng 192.168.1.1/24.

Phía bên trong của juniper SRX 320 là lớp mạng nội bộ với IP 192.168.10.1/24 được đặt cho port ge-0/0/1. Trên ge-0/0/1 được cấu hình DHCP server để cấp phát IP cho các thiết bị truy cập đến nó.

Cuối cùng là 1 thiết bị Laptop được kết nối với ge-0/0/1 thông qua cáp mạng và nhận được IP 192.168.10.2 được cấp từ DHCP server trên ge-0/0/1.

2.Các bước cấu hình.

  • Cấu hình DHCP Server
  • Cấu hình Firewall Rule
  • Cấu Security Zone
  • Cấu hình Static Route
  • Cấu hình Source NAT

3.Hướng dẫn cấu hình.

Bước 1: Cấu hình DHCP Server

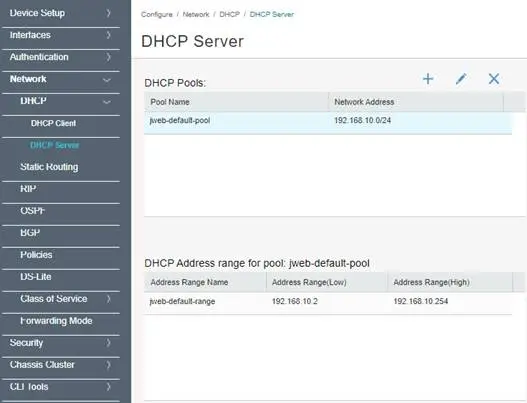
Đi đến DHCP tab > DHCP Server. Click vào icon cây bút để chỉnh sửa.
Hướng dẫn các bước cấu hình trên firewall juniper cho phép người dùng truy cập internet - Cấu hình DHCP Server

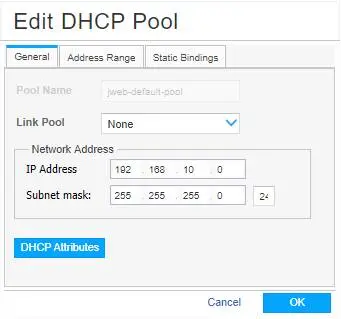
General tab, mục Network Address ta sẽ ghi subnet bạn muốn cấp cho mạng nội bộ.

Tiếp theo click chọn DHCP Attributes.
Cấu hình DHCP Server 2

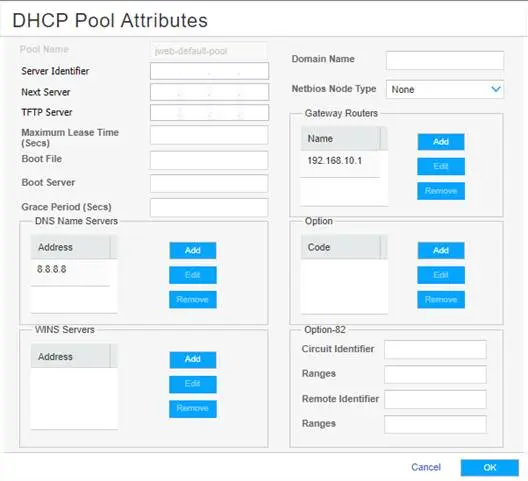
Trong mục DNS Server Name, click Add để thêm DNS là 8.8.8.8

Trong mục Gateway Routers: điền địa chỉ ip gateway là 192.168.10.1 cho mạng nội bộ trên cổng ge-0/0/1.

Click Ok.

Cấu hình DHCP Server 3

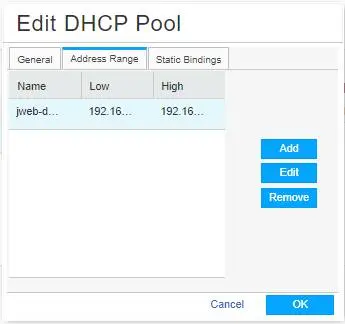
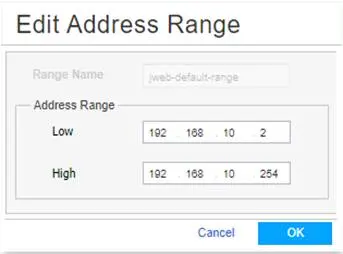
Address Range tab, click Edit để chỉnh sửa dải ip cấp phát cho mạng nội bộ.
Cấu hình edit DHCP Server

Điền dải ip cấp cho mạng nội bộ là từ 192.168.10.2-192.168.10.254.
Điền dải ip cấp cho mạng nội bộ là từ 192.168.10.2-192.168.10.254.

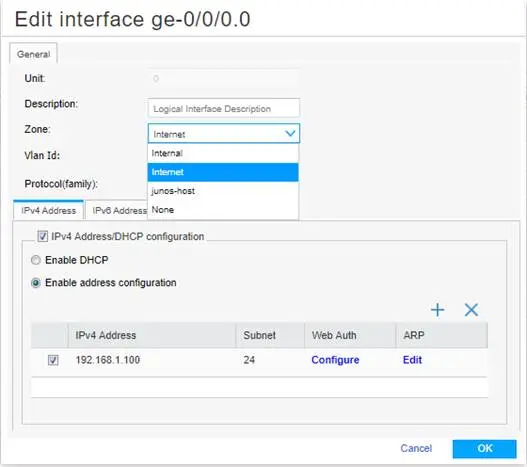
Đi đến Interfaces tab, click chọn Port. Chọn port ge-0/0/0, click icon cây bút để chỉnh sửa.

Trong mục General, chọn Zone là Internet.

Tiếp theo chọn mục Ipv4 Address, click chọn Enable Address Configure để chỉnh sửa ip cho cổng ge-0/0/0. Click icon dấu “+” và điền ip là 192.168.1.100.

Sau cùng click OK.
Enable Address Configure

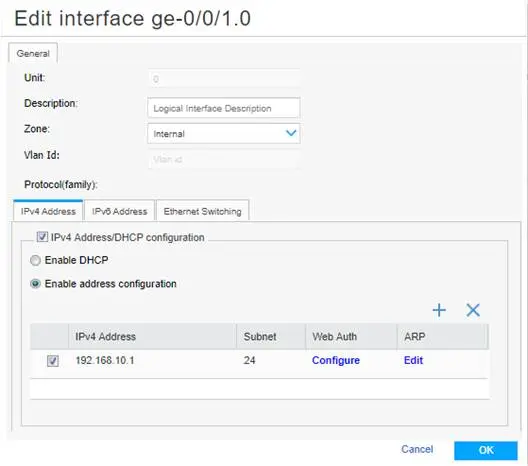
Ta cũng chỉnh sửa ip cho cổng ge-0/0/1 tương tự các bước như cho cổng ge-0/0/0 ở trên.

Chọn Zone là Internal và điền ip cho cổng là 192.168.10.1
Chọn Zone là Internal và điền ip cho cổng là 192.168.10.1

Bước 2: Cấu hình Firewall Rule.

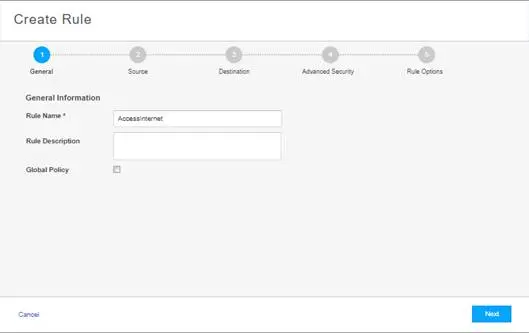
Đi đến Security tab >Firewall Policy >Rules:

+ Rule Name: Đặt tên cho rule.
Cấu hình Firewall Rule

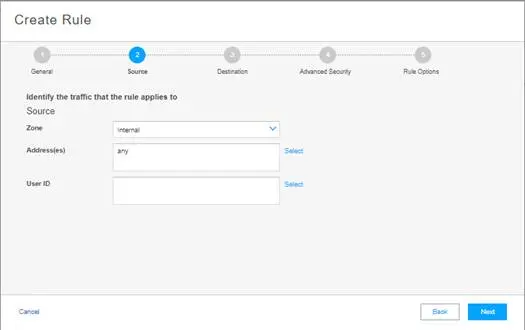
+ Source Zone: chọn là Internal, click Next
Cấu hình Firewall Rule cho nó

+ Destination Zone: chọn là Internet, click Next.
Hướng dẫn các bước cấu hình trên firewall juniper cho phép người dùng truy cập internet - Destination Zone

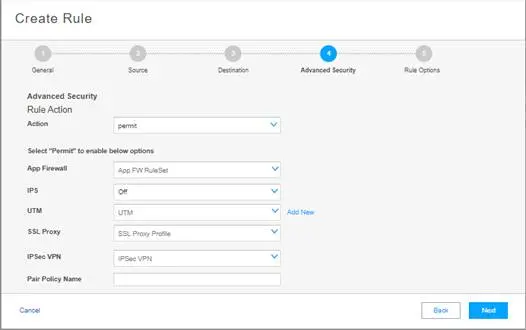
+ Rule Action: chọn Permit

Hướng dẫn các bước cấu hình trên firewall juniper cho phép người dùng truy cập internet - Rule Action

Cuối cùng click Finish để kết thúc tạo rule.

Như vậy ta vừa tạo xong 1 rule “AccessInternet” trong Rule “Internal to Internet” bạn nên tạo thêm 1 rule nữa có Soucre Zone là Internet, Destination Zone là Internal và Rule Action là Deny.
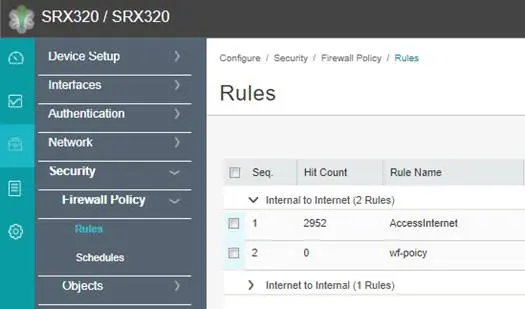
Hướng dẫn các bước cấu hình trên firewall juniper cho phép người dùng truy cập internet - Internal to Internet

cấu hình Juniper Internal to Internet

Bước 3: Cấu hình Security Zone

Đi tới Security tab > Object > Zone/Screens. Chọn zone bạn muốn cấu hình và click icon cây bút để tiến hành chỉnh sửa. Ở đây ta sẽ cấu hình Internal Zone trước

Trong Main tab:

+ Zone Type: chọn Security

+ Interfaces: Chuyển port ge-0/0/1.0 từ bảng Available sang bảng Selected.
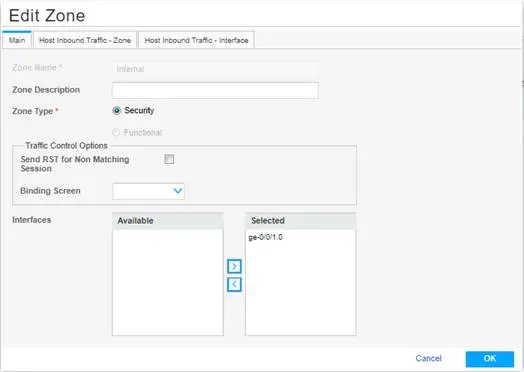
Cấu hình Security Zone

Trong Host Inbound Traffic –Zone tab:

+ Protocol: chọn “all” hoặc bạn có thể lựa chọn giao thức muốn chạy và chuyển nó sang bảng Selected.

+ Service: Tương tụ như chọn Protocol bằng cách chọn các dịch vụ trong bảng Available chuyển sang bảng Selected như: ping, ssh,…
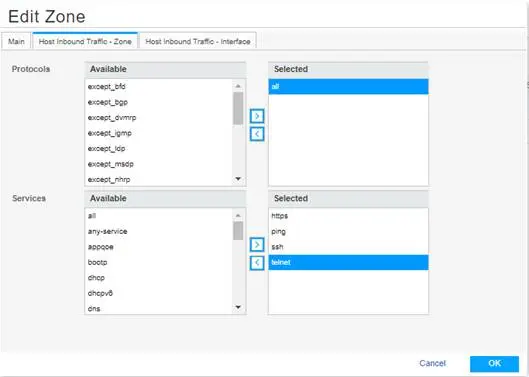
lựa chọn giao thức muốn chạy và chuyển nó sang bảng Selected

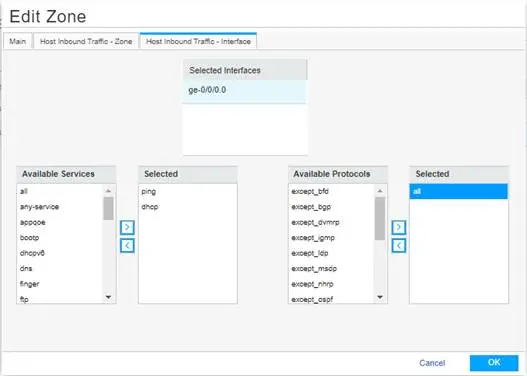
Trong Host Inbound Traffic –Interfaces tab:

+ Selected Interface: lựa chọn port bạn muốn cấu hình.

+ Service: chọn các dịch vụ bạn muốn sử dụng trong bảng Available Service chuyển sang Selected.

+ Protocol: cũng tương tự như Service, bạn có thể chọn “all” để cho phép sửa dụng tất cả các protocol.
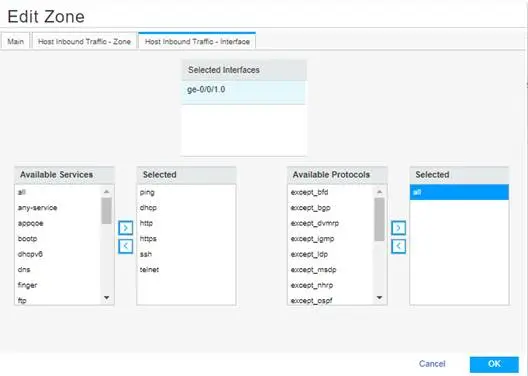
lựa chọn port bạn muốn cấu hình

Bạn cũng thực hiện các bước cấu hình Internet Zone tương tự như Internal Zone.
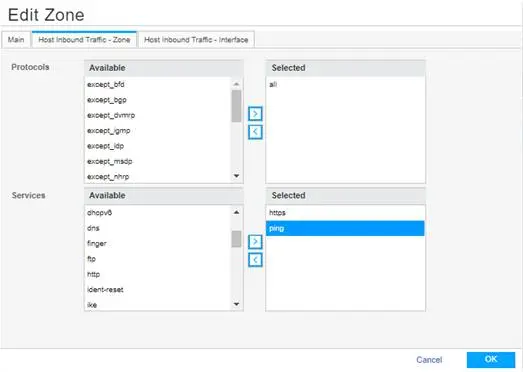
Hướng dẫn các bước cấu hình trên firewall juniper cho phép người dùng truy cập internet - Internet Zone

Hướng dẫn các bước cấu hình trên firewall juniper cho phép người dùng truy cập internet - edit Internet Zone

Bước 4: Cấu hình Static Route

Đi đến Network tab > Static Routing. Click icon “+” để thêm static route

Click IPv4 và điền default route là: 0.0.0.0/0

Ở mục Next-hop, click icon “+” và điền ip next-hop là 192.168.1.1

Click Ok để lưu.
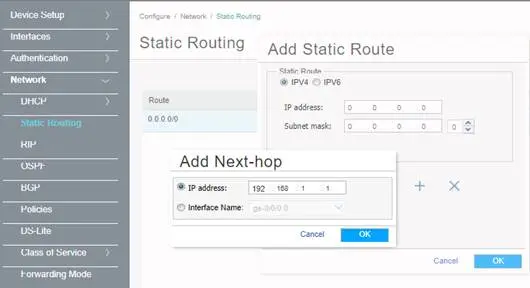
Hướng dẫn các bước cấu hình trên firewall juniper cho phép người dùng truy cập internet - Cấu hình Static Route

Bước 5: Cấu hình Source NAT

Đi đến Security tab > NAT > Source. Click icon “+” để cấu hình Rules.

Trong cửa sổ Edit Rule Set:

+ Mục From: chọn là Zone

+ Chọn Zone Internal từ bảng Available sang bảng Selected

+ Mục To: chọn là Zone

+ Chọn Zone Internet từ bảng Available sang bảng Selected

Tiếp theo trong phần Rule, click icon “+” để thêm Rule.
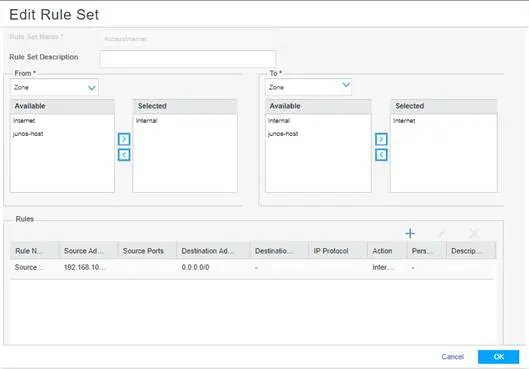
Hướng dẫn các bước cấu hình trên firewall juniper cho phép người dùng truy cập internet - Cấu hình Source NAT

Trong cửa sổ Add Rule:

+ Rule Name: điền tên Rule bạn muốn.

+ Source Address and Port: điền subnet là 192.168.10.0/24 trong khung Search của bảng Selected, tiếp theo click icon “+” để thêm subnet này vào bảng Selected

+ Destination Address and Port: điền 0.0.0.0/0 và click icon “+” để thêm vào bảng Selected

+ Action: click chọn Do source NAT with Egress Interface Address.

Sau cùng click Ok.
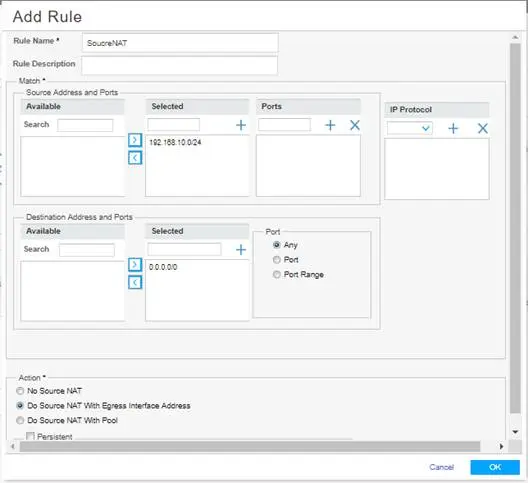
Hướng dẫn các bước cấu hình trên firewall juniper cho phép người dùng truy cập internet - cấu hình Add Rule

Kiểm tra kết quả máy tính đã nhận ip và ping được 8.8.8.8
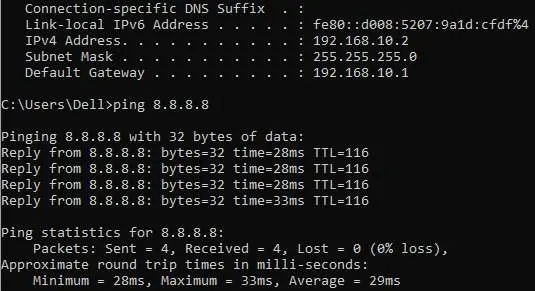
Kiểm tra kết quả máy tính đã nhận ip và ping được 8.8.8.8
Bài viết liên quan
Juniper EX4400: thông số, uplink 100G QSFP28 và khi nào cần đến dòng này
Thanh quản lý cáp tủ rack ngang và dọc: cách đi dây nhảy gọn, không rối và dễ thay sau này
Tìm hiểu Switch Cisco Catalyst C1200 Series có gì mới?
Cấu hình tường lửa Juniper chặn người dùng truy cập web bằng App Firewall
Phân loại và đặc điểm của từng dòng thiết bị Module quang Cisco
Tổng hợp một số sản phẩm nổi bật dòng Switch Cisco 9300

Thiết Bị Mạng phân phối Thiết Bị Mạng chính hãng
Tại sao bạn nên mua hàng từ THIETBIMANG.COM ?
Thietbimang.com nhà phân phối thiết bị mạng chính hãng, uy tín tại Việt Nam. Sản phẩm được chúng tôi phân phối là sản phẩm chính hãng, có đầy đủ giấy tờ CO,CQ từ hãng tại Viêt Nam cấp. Vui lòng liên hệ trực tiếp với chúng tôi nếu bạn cần trợ giúp thông tin về sản phẩm Thiết bị mạng Cisco, Juniper, Thiết bị quang chính hãng
HOTLINE BÁO GIÁ 24/7 E MAIL NHẬN BÁO GIÁ SẢN PHẨM
Thiết bị mạng giao hàng vận chuyển tận nơi
Dây nhảy quang Single mode OS2, multimode OM2, OM3, OM4 chất lượng giá tốt
Dây cáp quang OM2 OM3 OM4 Multimode 4FO, 8FO, 12FO, 24FO
sản phẩm hộp phối quang, hộp ODF trong nhà, hộp ODF ngoài trời, ODF treo tường và ODF lắp rack chất lượng tốt
Converter quang, bộ chuyển đổi quang điện chất lượng tốt, bảo hành 24 tháng
Thiết bị mạng Cisco - Phân phối Cisco chính hãng, giá tốt uy tín chuyên nghiệp
Phân phối Juniper - thiết bị mạng Juniper network chính hãng
Phân phối Router Cisco ISR4221 ISR4321 ISR4331 ISR4351 ISR4431 ISR4451 chính hãng Cisco
Tủ rack, tủ mạng chất lượng cao, tủ rack giá tốt
Để tránh mua phải sản phẩm thiết bị mạng kém chất lượng, Hãy mua sản phẩm tại nhà phân phối chính hãng uy tín, để đảm bảo chất lượng sản phẩm là chính hãng.
download datasheet catalogue tài liệu từ hãng

Câu hỏi thường gặp

✓ Trả lời: SRX mặc định từ chối mọi lưu lượng giữa các zone chưa có chính sách nên rule Deny không bắt buộc, nhưng tạo rõ ràng và bật ghi log giúp bạn thấy được các lần dò quét từ Internet, dễ kiểm tra khi có sự cố và tránh trường hợp sau này ai đó thêm chính sách cho phép rộng. Rule Deny đặt ở cuối, dưới các rule cho phép cụ thể như VPN hay port forwarding.
✓ Trả lời: Chỉ có một IP công cộng thì dùng Source NAT kiểu interface: toàn bộ máy nội bộ đi ra dùng chung IP của cổng ge-0/0/0 với dịch chuyển cổng, đúng như Setup Wizard đề xuất. Pool chỉ cần khi có nhiều IP công cộng và muốn nhóm người dùng hoặc máy chủ đi ra bằng IP cố định. Rule set khai báo từ zone Internal tới zone Internet.
✓ Trả lời: Trên ge-0/0/1 được cấu hình DHCP server để cấp phát IP cho các thiết bị truy cập đến nó. Cuối cùng là 1 thiết bị Laptop được kết nối với ge-0/0/1 thông qua cáp mạng và nhận được IP 192.168.10.2 được cấp từ DHCP server trên ge-0/0/1.
✓ Trả lời: Kiểm tra theo thứ tự: đã bấm Commit chưa (J-Web chỉ áp dụng cấu hình sau khi commit), cổng ge-0/0/0 và ge-0/0/1 đã gán đúng zone, default route 0.0.0.0/0 có next-hop 192.168.1.1, policy Internal sang Internet ở trạng thái permit và rule source NAT đang bật. Trên máy tính thử ping 192.168.10.1 rồi 192.168.1.1 rồi 8.8.8.8 để biết đứt ở tầng nào.
✓ Trả lời: Cổng ge-0/0/0 đặt DHCP client hoặc tạo giao diện pp0 chạy PPPoE với tài khoản nhà mạng, và bỏ static route 0.0.0.0/0 vì default route sẽ được cấp tự động. Zone Internet phải cho phép dịch vụ dhcp trong host-inbound-traffic. Rule source NAT giữ nguyên vì dùng địa chỉ cổng ra (egress interface), tự theo IP mới mỗi lần nhà mạng cấp lại.