Bỏ qua, tới nội dung chính

Thiết bị mạng, cáp mạng, cáp quang, tủ rack chính hãng đủ CO, CQ — miễn phí giao hàng toàn quốc, đổi trả trong 7 ngàyChính hãng · Miễn phí giao hàng

0522 388 688 Về Thiết Bị Mạng
Hướng dẫn kỹ thuật

Cấu hình tường lửa Juniper chặn người dùng truy cập web bằng App Firewall
Thiết Bị Mạng 3 phút đọc

Cấu hình tường lửa Juniper chặn người dùng truy cập web bằng App Firewall

Cấu hình tường lửa Juniper chặn người dùng truy cập web bằng App Firewall

Bài viết hướng dẫn cấu hình tường lửa Juniper chặn các website khi cần bằng App Firewall của Juniper. Ví dụ ở đây là cấu hình chặn truy cập vào Facebook chúng ta cấu hình bằng App Firewall như sau:

SRX300-SYS-JB | SRX320-SYS-JB | SRX340-SYS-JB | SRX345-SYS-JB

Overview

Bài viết này sẽ hướng dẫn các bước cấu hình trên firewall juniper SRX 320 chặn người dùng truy cập web facebook bằng App Firewall.

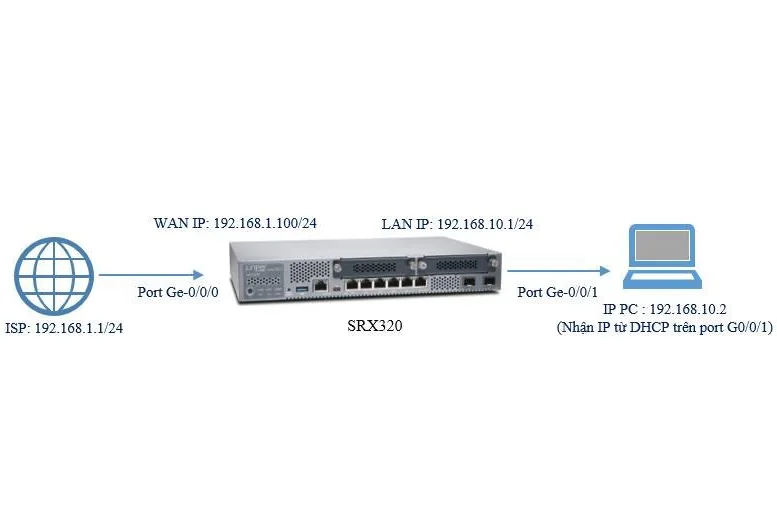
1.Sơ đồ mạng
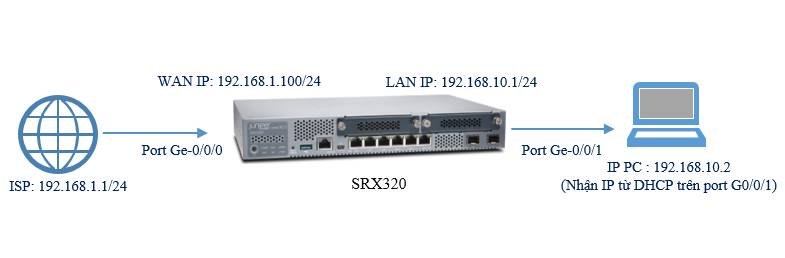
Như sơ đồ, thiết bị tường lửa Juniper SRX320 sẽ được kết nối internet ở port ge-0/0/0 với IP tĩnh là 192.168.1.100/24 và trỏ về gateway là địa chỉ của nhà mạng 192.168.1.1/24.

Như sơ đồ, thiết bị tường lửa Juniper SRX320 sẽ được kết nối internet ở port ge-0/0/0 với IP tĩnh là 192.168.1.100/24 và trỏ về gateway là địa chỉ của nhà mạng 192.168.1.1/24.

Phía bên trong của juniper SRX 320 là lớp mạng nội bộ với IP 192.168.10.1/24 được đặt cho port ge-0/0/1. Trên ge-0/0/1 được cấu hình DHCP server để cấp phát IP cho các thiết bị truy cập đến nó.

Cuối cùng là 1 thiết bị Laptop được kết nối với ge-0/0/1 thông qua cáp mạng và nhận được IP 192.168.10.2 được cấp từ DHCP server trên ge-0/0/1.

2. Các bước cấu hình.

  • Cấu hình Rule App Firewall
  • Cấu hình chọn Application Signatures
  • Cấu hình Firewall Policy Rule

3. Hướng dẫn cấu hình.

Bước 1: Cấu hình Rule App Firewall

Đi đến Security tab > AppSecure > App Firewall. Click icon “+” để tiến hành tạo Rule App Firewall.

Trong cửa sổ Add Rule Set:

+ Rule Set Name: Điền tên rule bạn muốn

+ Default Rule: chọn permit

Tiếp theo click icon “+” trong mục Rule.
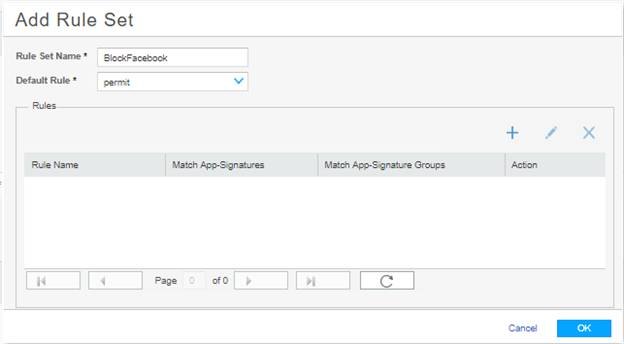
Cấu hình Rule App Firewall

Bước 2: Cấu hình Appliaction Signature.

Trong cửa sổ Add Rule:

+ Rule name: Điền tên rule bạn muốn

+ Rule Action: chọn Deny

+ Mục Aplication signatures: Bạn sẽ chọn các dấu hiệu nhận dạng ứng dụng bạn muốn chặn, như trong bài viết này là facebook. Bạn có thể dùng công cụ Search để tìm kiếm nhanh hơn.

Sau khi chọn xong bạn click icon ” > ” để chuyển sang bảng Matched.

Đối với App-signature group: Mỗi một App-group sẽ bao gồm nhiều app-signature nhỏ bên trong.

Sau cùng click Ok.
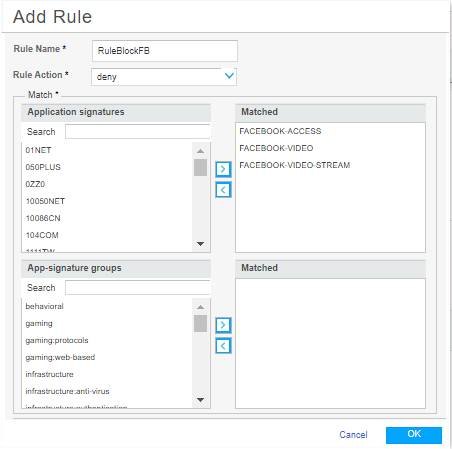
Cấu hình tường lửa Juniper chặn người dùng truy cập web bằng App Firewall - cấu hình Add Rule

Bước 3: Cấu hình Firewall Policy Rule.

Đi đến Security tab > Firewall Policy > Rule. Click icon ” + ” để thêm rule.

Trong cửa sổ Create Rule:

+ Rule Name: Điền tên rule bạn muốn. Bạn cũng có thể mô tả thêm rule tại mục “Rule Description”. Click Next.
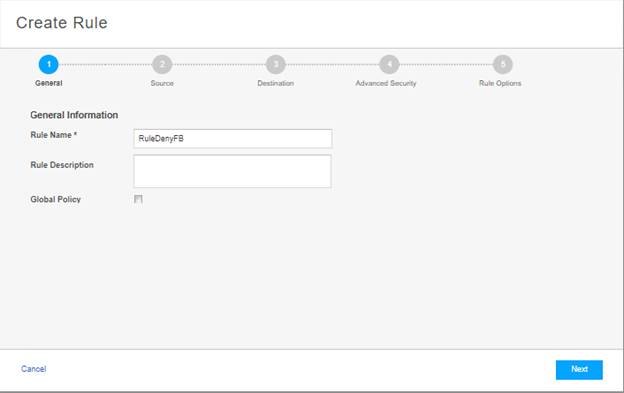
Cấu hình Firewall Policy Rule

Phần Soucre và Destination sẽ xác định traffic apply vào rule vừa tạo.

+ Source Zone: chọn Internal, Address(es) và User ID giữ nguyên mặc định. Click Next.
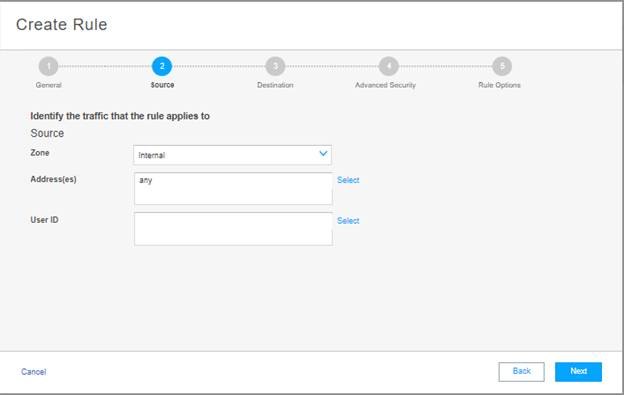
Phần Soucre và Destination sẽ xác định traffic apply vào rule vừa tạo

+ Destination Zone: chọn Internet. Address(es) và Service giữ nguyện mặc định là any. Click Next.
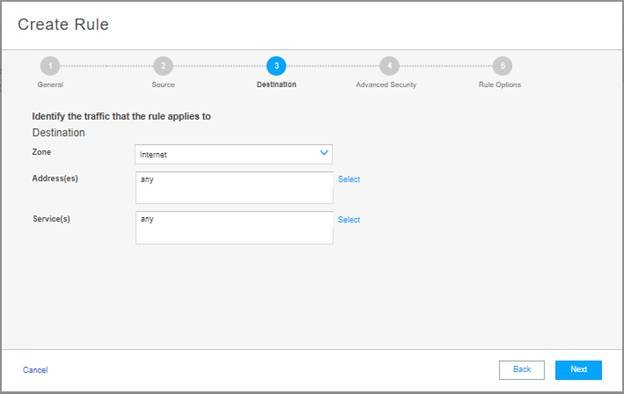
Cấu hình tường lửa Juniper chặn người dùng truy cập web bằng App Firewall - Destination Zone

Mục Advanced Security:

+ Rule Action: chọn Permit.

+ App Firewall: chọn tên rule đã tạo trong trong phần App Firewall. Các thông số còn lại giữ nguyên. Click Next. Tiếp theo là click Fisnish và OK để hoàn thành tạo Firewall policy.
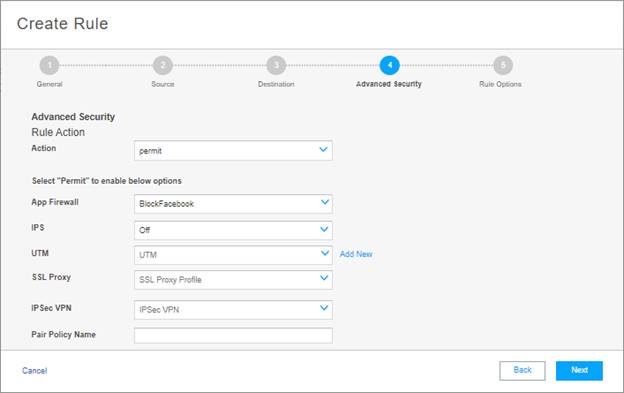
Cấu hình tường lửa Juniper chặn người dùng truy cập web bằng App Firewall - Advanced Security

Kiểm tra khi truy cập Facebook trên web đã bị chặn.
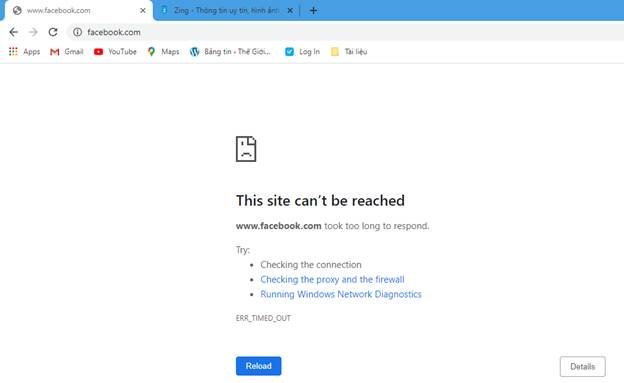
truy cập Facebook trên web đã bị chặn

Nhưng vẫn có thể kết nối đến các trang web khác như zingnews.
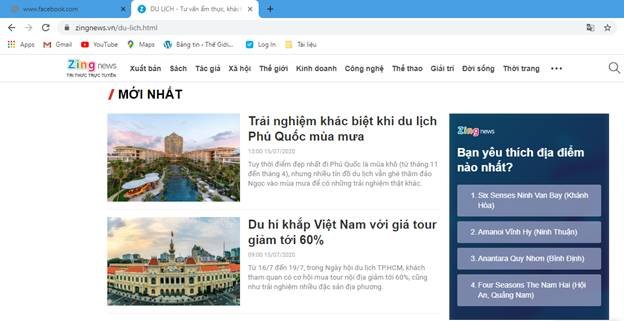
vẫn có thể kết nối đến các trang web khác như zingnews

Câu hỏi thường gặp

Muốn chặn Facebook nhưng vẫn cho phòng marketing dùng thì cấu hình thế nào trên SRX?
Tạo hai chính sách từ zone Internal sang Internet: chính sách trên cùng khớp nguồn là dải IP hoặc nhóm người dùng của marketing với App Firewall cho phép, chính sách dưới cho toàn bộ còn lại gắn rule set chặn Facebook. SRX duyệt chính sách từ trên xuống nên thứ tự quyết định kết quả; nhận diện theo người dùng cần tích hợp Active Directory qua User Identification.
Default Rule của rule set App Firewall nên đặt permit hay deny?
Với mạng văn phòng nên đặt permit rồi thêm rule deny cho từng ứng dụng cần chặn, vì đặt deny mặc định sẽ chặn cả những ứng dụng chưa nhận diện được hoặc lưu lượng unknown, dễ gây lỗi phần mềm kế toán, cập nhật hệ điều hành. Chỉ dùng deny mặc định cho phân đoạn nhạy cảm như máy chủ hoặc kiosk, khi đã liệt kê đủ ứng dụng được phép.
Đã tạo rule App Firewall chặn Facebook nhưng người dùng vẫn vào được thì kiểm tra gì?
Kiểm tra gói chữ ký ứng dụng đã tải và cài trên SRX chưa, rule set đã được gắn vào đúng chính sách Internal sang Internet và chính sách đó không bị rule khác phía trên bắt trước. Các phiên đang mở trước khi đổi cấu hình vẫn tiếp tục, cần xóa phiên hoặc chờ hết. Nên chọn cả nhóm chữ ký Facebook thay vì một chữ ký lẻ vì ứng dụng dùng nhiều kênh.
Cần lưu ý gì khi áp dụng cấu hình tường lửa juniper chặn người dùng truy cập web bằng app firewall?
Phía bên trong của juniper SRX 320 là lớp mạng nội bộ với IP 192.168.10.1/24 được đặt cho port ge-0/0/1. Trên ge-0/0/1 được cấu hình DHCP server để cấp phát IP cho các thiết bị truy cập đến nó.
App Firewall trên Juniper SRX cần license gì để nhận diện được Facebook?
Cần license AppSecure (có trong gói SRX3xx-JSE, không có trong bản JSB cơ bản) để tải gói chữ ký ứng dụng về thiết bị bằng lệnh request services application-identification download. Không có chữ ký thì mục Application Signatures trống, rule không khớp gì. Chữ ký cần cập nhật định kỳ vì Facebook đổi tên miền và giao thức thường xuyên.
Chặn Facebook bằng App Firewall trên SRX có chặn được cả HTTPS và ứng dụng trên điện thoại không?
Có. App-ID của Junos nhận diện Facebook qua tên miền trong bắt tay TLS nên chặn được cả HTTPS và ứng dụng di động mà không cần giải mã SSL. Nên chọn cả nhóm chữ ký Facebook (access, chat, video) thay vì một chữ ký lẻ, và nhớ gắn rule set vào policy Internal đến Internet với Default Rule là permit để không chặn nhầm dịch vụ khác.
Chia sẻ bài viết Facebook Gửi email
Đọc tiếp

Bài cùng chủ đề hướng dẫn kỹ thuật

Xem tất cả

Cần tư vấn thiết bị cho công trình?

Gửi danh sách vật tư qua Zalo hoặc email để nhận báo giá và tư vấn chọn đúng mã theo nhu cầu.

  • Sản phẩm chính hãng đầy đủ CO, CQ
  • Bảo hành chính hãng
  • Miễn phí giao hàng toàn quốc
  • Đổi trả trong 7 ngày