
Firewall Juniper SRX series giải pháp bảo mật đến từ hãng Juniper Networks
Juniper SRX là gì? Firewall Juniper SRX có tốt không? Juniper SRX series gồm những sản phẩm nào?
Hãy cùng Thiết Bị Mạng đi tìm hiểu về Juniper SRX và lựa chọn sản phẩm thiết bị tường lửa Firewall Juniper phù hợp cho hệ thống mạng của mình.
Được thị trường biết đến muộn hơn so với các tên tuổi khác như Cisco thế nhưng Firewall Juniper cũng đã nhanh chóng thể hiện được giá trị và nhận được sự tin tưởng từ phía quý khách hàng.
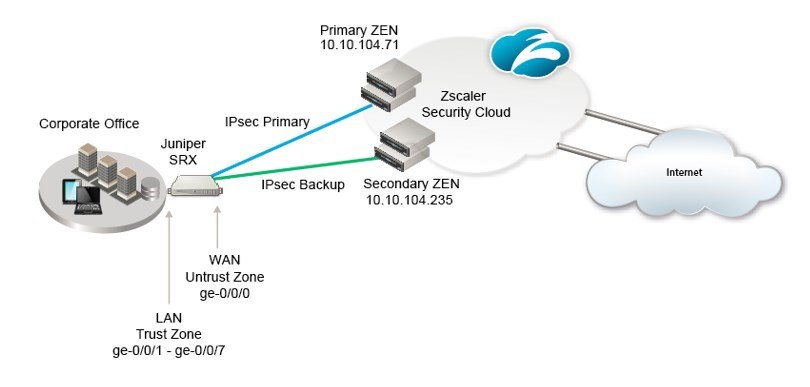
Điểm nhấn mạnh tạo ra sức hút với doanh nghiệp chắc hẳn là giải pháp bảo mật thế hệ mới hỗ trợ phần đa các nhu cầu thay đổi của mạng trên nền tảng đám mây thứ đang được ứng dụng trong hầu hết các lĩnh vực trên thế giới. Dòng sản phẩm Firewall SRX này còn có khả năng mở rộng, dễ dàng phát hiện và quản lý, kết nối an toàn và giảm thiểu mối đe dọa (UTM), kiểm soát ứng dụng, IPS thực sự đã giúp doanh nghiệp rất nhiều trong việc thực hiện hóa các mục tiêu.
Hình ảnh: Tính năng bảo mật mạng doanh nghiệp với Firewall Juniper SRX
Bạn có thể tham khảo thêm một số dòng sản phẩm Juniper nổi bật như:
Juniper EX4100, Juniper EX2300, Juniper EX4100, Juniper EX3400, Juniper EX4100, Juniper EX4400, Juniper Security Licenses, Juniper EX4600, Tường lửa Firewall, Module quang Juniper
Các tính năng bảo mật thế hệ mới trên SRX
Như đã nêu ở trên, cổng dịch vụ SRX hỗ trợ bảo vệ tường lửa thế hệ tiếp theo với các dịch vụ bảo mật nhận biết ứng dụng, phát hiện và ngăn chặn xâm nhập (IDP) và quản lý các mối đe dọa. Qúy khách hàng có thể tìm hiểu chi tiết hơn về những tính năng đó.
Tính năng xác thực người dùng trên Juniper SRX
Xác thực người dùng thực chất là việc chúng cung cấp một lớp bảo vệ khác trong mạng bằng cách hạn chế hoặc cho phép người dùng riêng lẻ hoặc theo nhóm. Tính năng này bảo vệ mạng mà doanh nghiệp sử dụng bằng cách kiểm soát những gì truy cập vào mạng.
Tính năng phòng chống xâm nhập
Các tính năng phát hiện và ngăn chặn xâm nhập (IDP) cho phép bạn thực thi có chọn lọc các kỹ thuật phát hiện và ngăn chặn tấn công khác nhau đối với lưu lượng truy cập mạng đi qua một thiết bị hỗ trợ IDP.
IDP cung cấp bảo vệ chống lại các cuộc tấn công khai thác dựa trên mạng nhằm vào các lỗ hổng ứng dụng.
Tính năng AppSecure với SRX
AppSecure là một bộ các khả năng bảo mật ứng dụng xác định các ứng dụng để có khả năng hiển thị cao hơn. Nó sử dụng nhận dạng và phân loại ứng dụng tiên tiến để mang lại khả năng hiển thị, thực thi, kiểm soát và bảo vệ mạng lớn hơn.
AppSecure phát hiện các hành vi và điểm yếu của ứng dụng nhằm ngăn chặn các mối đe dọa bảo mật do ứng dụng gây ra, khó phát hiện và ngăn chặn.
Một số những mô-đun dịch vụ AppSecure dưới đây có thể được cấu hình để giám sát và kiểm soát lưu lượng để theo dõi, ưu tiên, kiểm soát truy cập, phát hiện và phòng ngừa dựa trên ID ứng dụng của lưu lượng:
- AppIDTHER Cung cấp khả năng hiển thị và kiểm soát ứng dụng đối với từng ứng dụng được phép liên lạc trên mạng.
- AppTrackTHER Đơn giản hóa khả năng hiển thị và kiểm soát ứng dụng.
- AppFWTHER Ngăn người dùng truy cập các trang web không phù hợp hoặc vô tình tải xuống phần mềm gián điệp và các ứng dụng độc hại khác từ các trang web đã biết.
- AppQoSTHER Ưu tiên lưu lượng dựa trên loại ứng dụng và giới hạn lượng băng thông mà ứng dụng có thể tiêu thụ.
SSL ProxyProxy proxy cung cấp mã hóa và giải mã bằng cách cư trú giữa máy chủ và máy khách. Với việc triển khai SSL proxy, AppID có thể xác định các ứng dụng được mã hóa trong SSL. SSL proxy có thể được kích hoạt như một dịch vụ ứng dụng theo quy tắc chính sách tường lửa thông thường. IDP, tường lửa ứng dụng và dịch vụ theo dõi ứng dụng có thể sử dụng nội dung được giải mã từ SSL proxy.
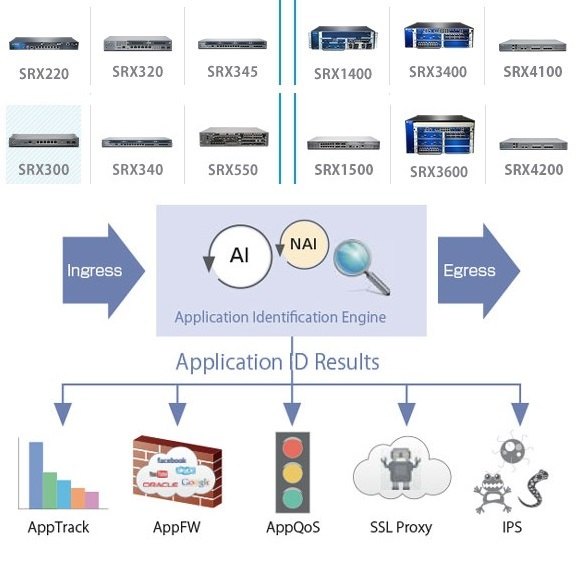
Hình ảnh: Bộ tính năng nổi bật của Firewall SRX
Quản lý mối đe dọa thông nhất UTM
UTM là tính năng cho phép doanh nghiệp tự bảo vệ mình khỏi spam, vi rút, sâu, phần mềm gián điệp, trojan và phần mềm độc hại. Với UTM, quý khách hàng có thể triển khai một bộ các tính năng bảo mật toàn diện bao gồm:
- Antispam bảo vệ chống phần mềm độc hại ở cấp độ máy tính để bàn, cổng và máy chủ.
- Lọc Web bộ lọc Web Ngăn chặn người dùng truy cập các trang web không phù hợp hoặc vô tình tải xuống phần mềm gián điệp và các ứng dụng độc hại khác từ các trang web đã biết và đảm bảo tuân thủ chính sách.
- Lọc nội dung cung cấp chức năng ngăn ngừa mất dữ liệu cơ bản.
Các dòng Firewall SRX nổi bật
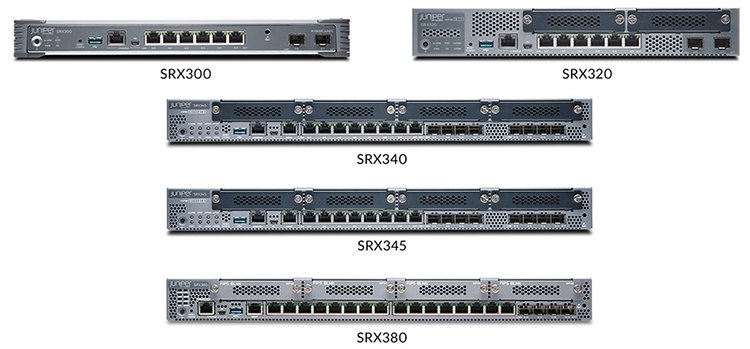
Hình ảnh: Các dòng Firewall SRX Juniper
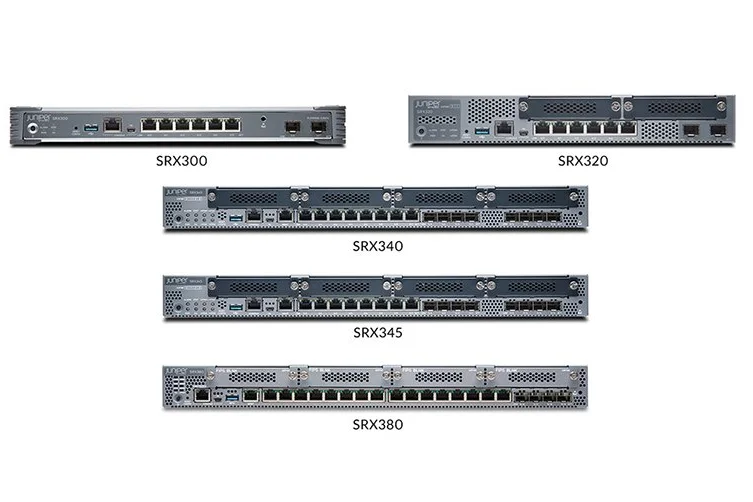
- Firewall SRX300: Đảm bảo chi nhánh nhỏ hoặc văn phòng bán lẻ, Cổng dịch vụ SRX300 củng cố bảo mật, định tuyến, chuyển mạch và kết nối mạng với các thiết bị để bàn nhỏ. SRX300 hỗ trợ tường lửa lên tới 1 Gbps và IPsec 300 Mbps VPN trong một nền tảng bảo mật và mạng duy nhất, hợp nhất, hiệu quả về chi phí.
- Firewall SRX320: Kết nối an toàn các văn phòng chi nhánh doanh nghiệp phân tán nhỏ, cổng dịch vụ SRX320 củng cố bảo mật, định tuyến, chuyển mạch và mạng LAN.SRX320 cũng hỗ trợ lên tới 1 Gbps tường lửa và 300sps IPsec VPN.
- Firewall SRX340: Kết nối an toàn các văn phòng chi nhánh doanh nghiệp phân tán trung bình, cổng dịch vụ SRX340 củng cố bảo mật, định tuyến, chuyển mạch và mạng LAN. SRX340 hỗ trợ tường lửa lên đến 3 Gbps và VPN IPsec 600 Mbps.
- Firewall SRX345: Phù hợp nhất cho các văn phòng chi nhánh doanh nghiệp phân phối lớn, cổng dịch vụ SRX345 củng cố bảo mật, định tuyến, chuyển mạch và kết nối WAN. SRX345 hỗ trợ tối đa 5 Gbps tường lửa và IPsec VPN 800 Mbps
Hội tụ đầy đủ bộ tính năng thế hệ mới đảm bảo an toàn thông tin cho doanh nghiệp với mức giá thành hợp lý Juniper SRX Firewall đã ngày càng được ứng dụng rộng rãi hơn trong các doanh nghiệp hiện nay.